A descoberta de duas brechas críticas de cibersegurança levou órgãos públicos brasileiros a desligarem preventivamente diversas plataformas digitais. A Agência Nacional de Telecomunicações (Anatel) e múltiplos tribunais federais interromperam o acesso externo ao Sistema Eletrônico de Informações (SEI), ferramenta essencial para a tramitação de documentos e processos administrativos, a fim de blindar suas infraestruturas digitais.
O que provocou o alerta e o risco das invasões
O epicentro do problema está no PHP, uma das linguagens de programação mais difundidas do planeta, empregada como base de portais globais como Facebook e Wikipedia, além de plataformas como WordPress, Moodle e Magento. O software de código aberto é responsável por rodar os comandos dessa linguagem nos servidores.
As vulnerabilidades recém-reveladas abrem caminho para que cibercriminosos assumam o comando irrestrito dos servidores onde as aplicações estão hospedadas, dispensando a necessidade de qualquer autenticação por login ou senha. Uma correção oficial já foi disponibilizada para estancar o problema.
“Rankings públicos ainda apontam o PHP como a linguagem usada em cerca de 70% dos sites. Com a descoberta dessa vulnerabilidade, os sites que não forem atualizados rapidamente poderão ser invadidos”, diz Thiago Ayub, diretor de tecnologia da Sage Networks e especialista em telecomunicações.
Medidas preventivas no Judiciário e governo brasileiro
Diante do cenário, o Centro Integrado de Segurança Cibernética do Governo Digital (CISC) expediu uma advertência para a atualização urgente de softwares em toda a rede pública federal. O Gabinete de Segurança Institucional da Presidência da República (GSI) informou que “alertou os gestores de Tecnologia da Informação da Administração Pública Federal para que atualizem imediatamente seus sistemas”.
Na mesma linha, o Ministério da Gestão e da Inovação em Serviços Públicos (MGI) destacou a rapidez na resposta: “Essa situação foi prontamente comunicada a todas as unidades de tecnologia do governo federal para retirar temporariamente do ar todos os sistemas desenvolvidos em PHP”. Até o instante presente, especialistas apontam que o Brasil não sofreu impactos operacionais de grande escala.
Bloqueio do SEI em cortes federais
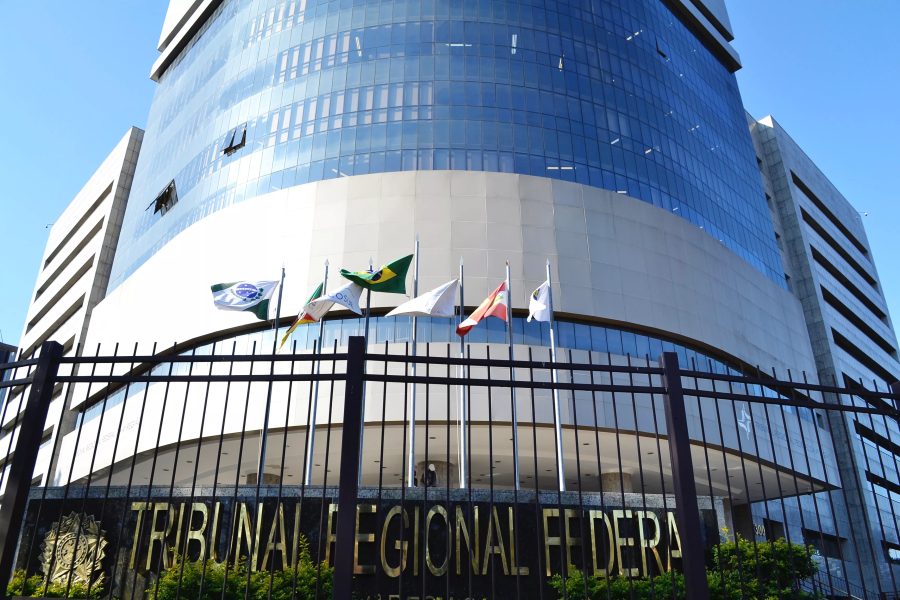
No Judiciário, além da paralisação dos canais externos da Anatel para verificações de segurança, os Tribunais Regionais Federais da 1ª (TRF1), 4ª (TRF4) e 6ª Região (TRF6) adotaram conduta semelhante. No caso do TRF6, a medida alcançou tanto o SEI quanto o sistema de processo judicial eletrônico.
“A medida tem caráter preventivo e visa resguardar a segurança do sistema e a integridade das informações institucionais”, afirmou o TRF1. “No momento, não há previsão para o restabelecimento do acesso externo ao SEI”. O Tribunal Superior Eleitoral (TSE) também foi procurado para detalhar eventuais reflexos em suas rotinas ou no processo eleitoral deste ano.
Detecção por inteligência artificial e repercussão global
O alerta mobilizou instituições além das fronteiras brasileiras. Nos Estados Unidos, a Agência de Segurança Nacional (NSA) ordenou o desligamento emergencial de sistemas vulneráveis caso as correções não fossem aplicadas de imediato. Na França, diversas páginas de órgãos regionais e da própria Prefeitura de Polícia de Paris foram retiradas do ar pelo Ministério do Interior em decorrência da “detecção de uma vulnerabilidade crítica de segurança”.
A identificação primária das falhas ocorreu em agosto, de maneira simultânea e independente, pela firma de segurança Calif e pela OpenAI. Posteriormente, pesquisadores da empresa de segurança em nuvem Wiz descobriram rotas adicionais de exploração, recorrendo aos modelos de inteligência artificial Gemini 4 Argon, da Google, e GPT-5.6 Sol, da OpenAI.
De acordo com a Wiz, “essas descobertas estão entre as vulnerabilidades mais graves descobertas no PHP e, possivelmente, na história do software”. A empresa enfatizou o papel da nova tecnologia na resolução do caso: “Por mais de uma década, essas vulnerabilidades críticas permaneceram sem resposta porque a descoberta e exploração de vulnerabilidades eram incrivelmente complexas [sem o uso da IA]”.
Notícias da Costa do Sol em primeira mão.
Siga @ofatonoar no Instagram Siga @ofatonoar no Instagram
Com informações do g1.