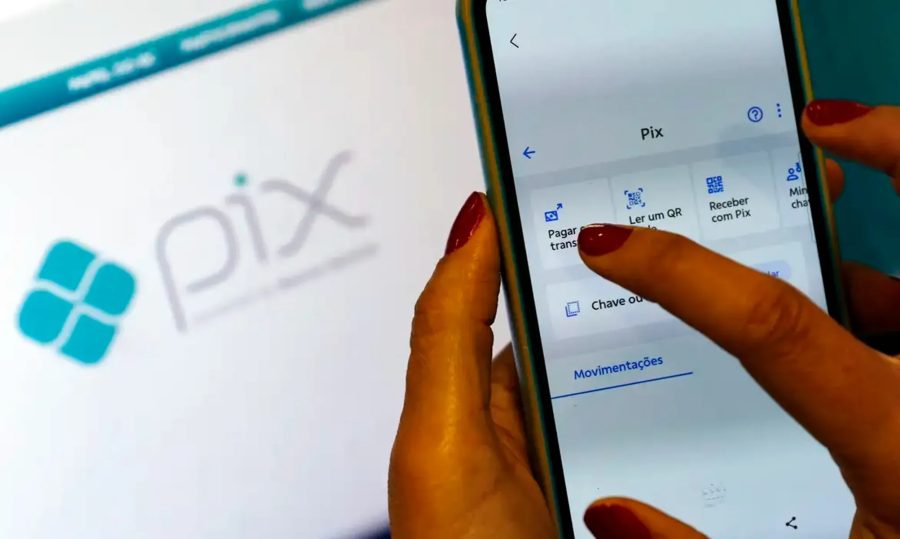
O Tesouro Nacional foi alvo de um ataque hacker que expôs informações de aproximadamente 30 mil usuários do portal e-Serviços e 4 mil chaves PIX vinculadas a beneficiários de pagamentos do governo federal. A invasão foi identificada em 4 de novembro de 2026, conforme comunicado do órgão na quinta-feira (12).
O que foi comprometido
Dois bancos de dados foram afetados pela ação dos criminosos. No primeiro, que gerencia o e-Serviços (plataforma para solicitar e acompanhar serviços do Tesouro), os invasores acessaram indevidamente nomes, números de CPF e endereços de e-mail. A segunda base, utilizada para análises internas, continha as chaves PIX e informações sobre transações já realizadas.
Segundo a Secretaria do Tesouro, não houve perdas financeiras nem comprometimento de sistemas críticos da instituição. Os mecanismos de segurança e o monitoramento permitiram conter o acesso não autorizado.
Risco de fraudes
O órgão alertou que os dados expostos podem ser utilizados por criminosos para tornar abordagens fraudulentas mais convincentes. Golpistas podem se passar por instituições ou órgãos públicos e usar informações verdadeiras das vítimas para ganhar credibilidade.
Por isso, o Tesouro recomenda “atenção a eventuais contatos ou mensagens suspeitas que solicitem informações pessoais, senhas ou pagamentos”.
Medidas de proteção
Após identificar a invasão, o Tesouro Nacional reforçou o monitoramento da rede e implementou medidas adicionais de proteção. A instituição também iniciou investigação técnica para determinar a origem e extensão do incidente.
O caso foi comunicado à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), órgãos responsáveis por supervisionar segurança de dados e incidentes cibernéticos no setor público.
Notícias da Costa do Sol em primeira mão.
Siga @ofatonoar no Instagram Siga @ofatonoar no Instagram
Com informações do g1.