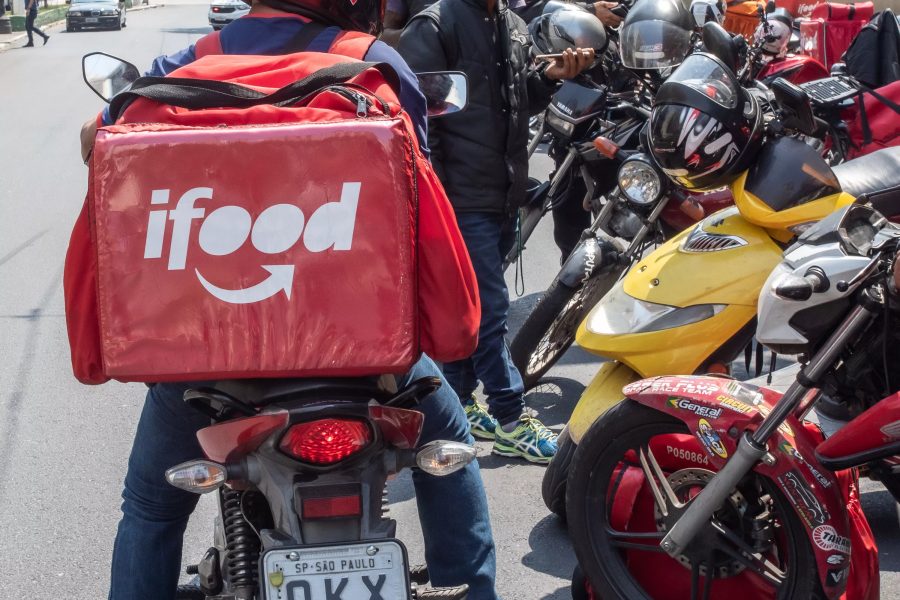
A plataforma de delivery iFood confirmou nesta quinta-feira (19) que criminosos invadiram seus sistemas e tiveram acesso a dados pessoais de clientes, entregadores e representantes de restaurantes. O ataque ocorreu no sábado (14), conforme informou a empresa.
Quem foi afetado
A empresa ainda investiga o incidente e não confirmou o número exato de pessoas prejudicadas. Segundo o iFood, cada grupo de usuários teve dados diferentes expostos. Clientes do iFood Benefícios tiveram apenas o número de telefone acessado. Representantes de restaurantes perderam dados como telefone cadastrado e CPF. Entregadores foram os mais afetados: o vazamento incluiu nome, e-mail, telefone, endereço e CPF, além de números de agência e conta bancária em alguns casos.
O que não foi comprometido
A empresa ressaltou que criminosos não conseguiram acessar senhas, cartões de crédito, meios de pagamento, saldos, extratos ou informações biométricas dos usuários. Os serviços da plataforma continuam funcionando normalmente.
Orientações de segurança
O iFood recomenda aos usuários afetados desconfiar de ligações e e-mails que solicitem senha, código de verificação ou dados de pagamento. “O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”, orientou a companhia.
A plataforma notificou a Agência Nacional de Proteção de Dados (ANPD) sobre o incidente e colabora com a autoridade. Clientes atingidos começarão a ser avisados por e-mail a partir de quinta-feira.
Segundo vazamento em 2024
Este é o segundo ataque que expõe dados do iFood em 2024. Em junho, cerca de 1,2 milhão de pessoas foram afetadas quando nomes e CPF vazaram. Naquela ocasião, as credenciais de acesso às contas não foram comprometidas.
Notícias da Costa do Sol em primeira mão.
Siga @ofatonoar no Instagram Siga @ofatonoar no Instagram
Com informações do g1.