Um grupo cibercriminoso conhecido como Blind Eagle intensificou ataques contra a América Latina, atingindo também potencialmente moradores da Costa do Sol. A quadrilha envia mensagens falsas que se passam por notificações judiciais e administrativas, com o objetivo de instalar softwares maliciosos capazes de monitorar vítimas e roubar informações sensíveis.
Como funciona o golpe
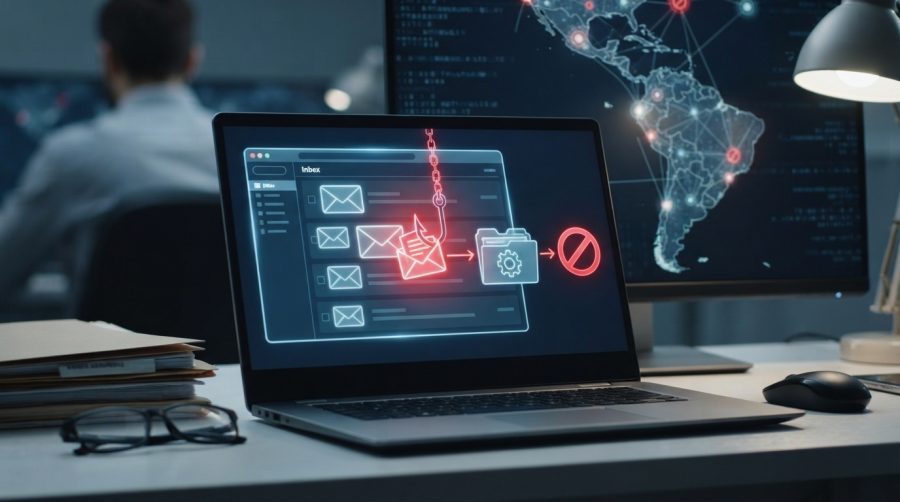
Os criminosos enviam e-mails com arquivos em formatos pouco convencionais, como imagens vetoriais interativas (SVG), para burlar os sistemas de segurança de empresas e órgãos públicos. Segundo análise técnica publicada em 4 de novembro pela empresa de cibersegurança Zenox, os pesquisadores monitoraram cerca de 3.300 mensagens fraudulentas disparadas entre o fim de outubro e o início deste mês.
O ataque começa quando o usuário recebe um e-mail com um arquivo que aparenta ser uma certidão ou despacho judicial. Ao abrir o documento no navegador, a vítima se depara com uma página falsa que imita órgãos governamentais reais, como a procuradoria geral da Colômbia. A combinação de autoridade, urgência e um documento anexo induz o usuário a abrir o arquivo sem desconfiança.
A técnica do contrabando de HTML
Em seguida, ocorre uma técnica chamada contrabando de HTML. O arquivo gera localmente um pacote compactado em formato ZIP dentro do navegador, escapando dos filtros tradicionais de e-mail que costumam bloquear apenas anexos executáveis diretos.
Dentro do ZIP falso, há um script disfarçado de software de auditoria de rede. Quando executado, o programa realiza uma varredura silenciosa no computador para coletar informações do sistema operacional, memória e pastas locais. O código malicioso também desativa as defesas nativas do Windows, limpa rastros de navegação e cria mecanismos automáticos para que o vírus seja ativado toda vez que a máquina for ligada.
Roubo de dados e controle remoto
A infecção culmina na instalação de um “cavalo de Troia” de acesso remoto, conhecido como RAT. Esse tipo de programa concede controle total da máquina ao invasor, que passa a registrar tudo que é digitado no teclado, capturar telas e buscar arquivos confidenciais de cunho financeiro ou jurídico.
Segundo a Zenox, a escolha de termos em português e espanhol, horários de operação alinhados ao fuso brasileiro e infraestrutura hospedada na América do Sul indicam que a operação é conduzida por um cluster regional associado historicamente ao grupo P-C-36.
Como se proteger
Os especialistas em segurança digital recomendam desconfiar de qualquer comunicação oficial recebida de forma inesperada, especialmente arquivos anexados que abram páginas no navegador em vez de documentos tradicionais em PDF ou editores de texto. A escolha estratégica por temas legais reflete a vulnerabilidade de setores que lidam constantemente com documentos formais e processos judiciais, tornando moradores e empresas da Costa do Sol potenciais alvos dessa modalidade de fraude.
Notícias da Costa do Sol em primeira mão.
Siga @ofatonoar no Instagram Siga @ofatonoar no Instagram
Com informações do TecMundo.